➤Summary
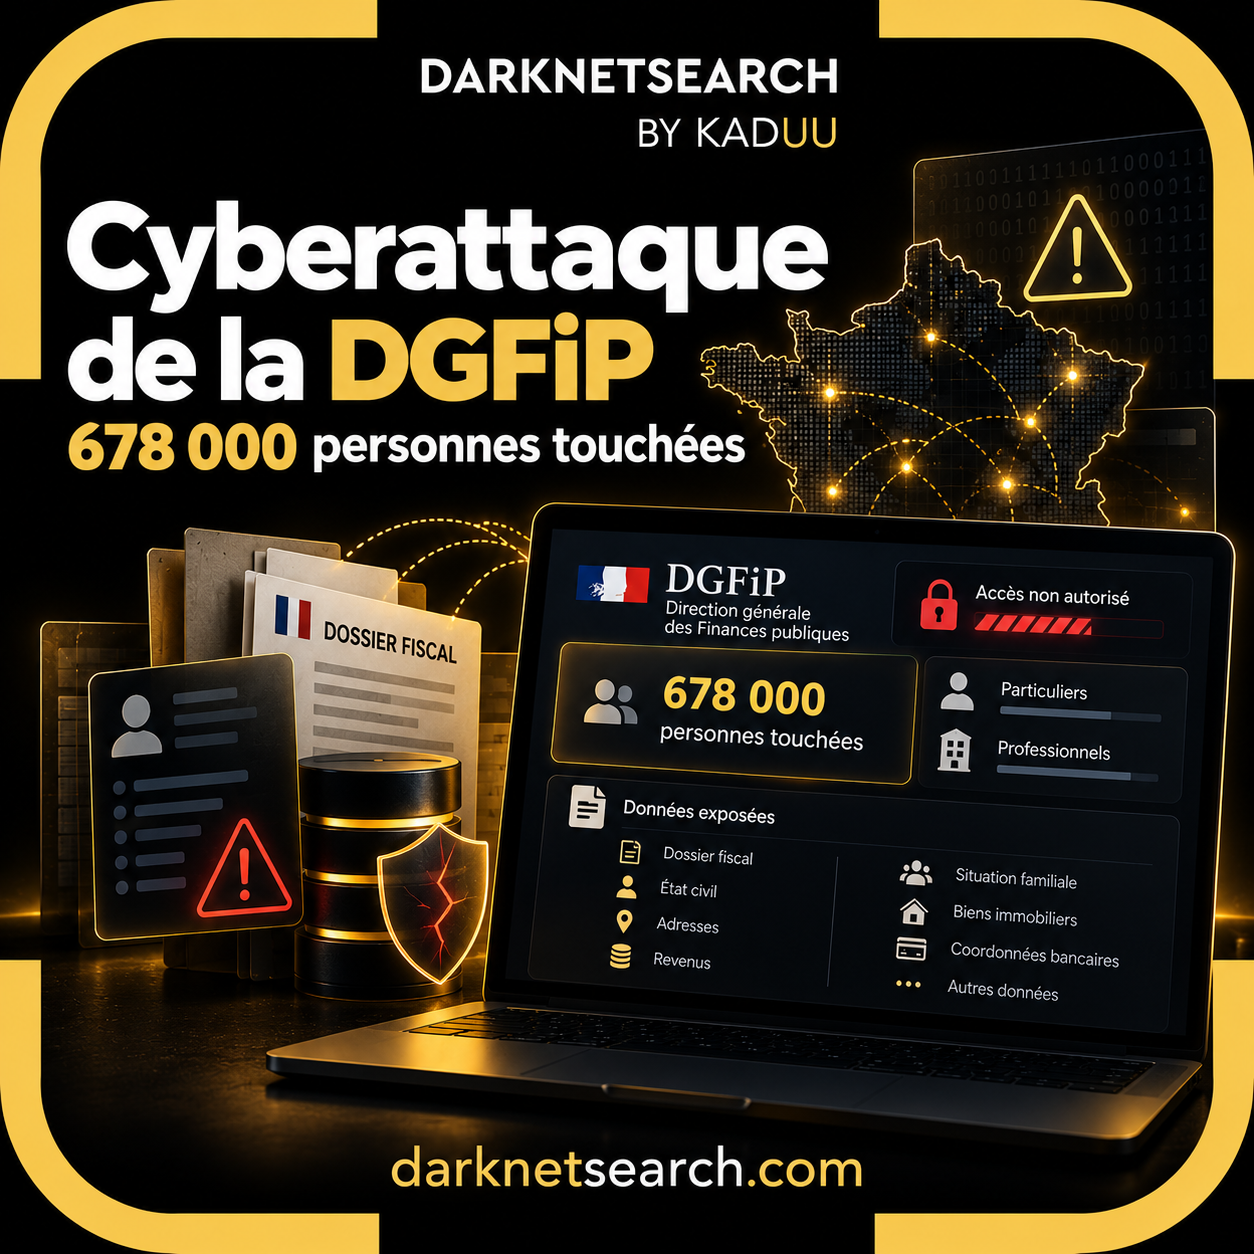
Cyberattaque DGFiP : l’incident révélé en août 2026 a conduit à la consultation et à l’extraction de données concernant 678 000 particuliers et professionnels. Selon la Direction générale des Finances publiques, les accès illégitimes reposaient sur l’usurpation d’identifiants appartenant à un agent de la DGFiP et à un tiers habilité. Les espaces personnels des usagers et leurs mots de passe n’ont pas été compromis, mais certaines données fiscales, professionnelles et cadastrales ont bien été consultées ou extraites. Presse – Ministère des Finances
Ce que la cyberattaque DGFiP a réellement compromis
La DGFiP a indiqué le 14 août 2026 que les accès illégitimes avaient eu lieu en juin et juillet. Un acteur malveillant les a revendiqués les 12 et 13 août, ce qui a déclenché des investigations approfondies. Les comptes utilisés ont été bloqués dès la détection des intrusions, mais les premiers contrôles n’avaient pas permis d’identifier immédiatement le vol de données.
Selon le communiqué officiel de la DGFiP sur les accès illégitimes, les données concernées incluent notamment le revenu fiscal de référence, le quotient familial et le taux de prélèvement à la source. Pour les entreprises, la raison sociale ou le numéro SIREN ont aussi été consultés. Des données cadastrales liées aux adresses et aux surfaces de biens immobiliers faisaient également partie des informations accessibles.
L’administration a précisé que les espaces Finances publiques des particuliers et des professionnels n’avaient pas été compromis et que leurs identifiants et mots de passe n’avaient pas été dérobés. Une fuite de données fiscales ne signifie donc pas automatiquement que les comptes utilisateurs sont contrôlés par l’attaquant.
Comment l’usurpation d’identifiants a ouvert la voie
L’élément central du scénario est l’utilisation d’identifiants légitimes usurpés. Lorsqu’un attaquant se connecte avec un compte autorisé, certaines activités peuvent ressembler à des actions normales, surtout si les contrôles d’accès ou la journalisation ne suffisent pas à identifier une utilisation anormale.
Cela ne signifie pas que les identifiants des 678 000 personnes concernées ont été volés. L’incident implique les identifiants de comptes disposant d’un accès professionnel au système, pas ceux des contribuables dont les données ont été consultées.
Le guide DarknetSearch consacré à la détection des fuites d’identifiants explique pourquoi une identité compromise peut devenir une porte d’entrée vers d’autres ressources sans qu’une vulnérabilité logicielle soit nécessaire.
Pourquoi les données fiscales ont une valeur particulière
Les informations fiscales peuvent être utiles à des fraudeurs même lorsqu’elles n’incluent ni mot de passe ni numéro de carte bancaire. Un revenu fiscal de référence, un quotient familial, une adresse ou des informations sur une entreprise peuvent rendre un scénario de fraude plus crédible.
Ces données pourraient servir à personnaliser un message d’hameçonnage imitant l’administration fiscale. La présence d’informations exactes réduit certains signaux d’alerte : le message peut mentionner un nom, une société, une situation immobilière ou un élément administratif pertinent.
Cela crée un risque secondaire de phishing, de fraude ou d’usurpation d’identité, sans que ces conséquences soient pour autant confirmées dans le cas de la DGFiP. DarknetSearch a déjà expliqué le lien entre données exposées et campagnes ciblées dans son article sur l’hameçonnage en France.
Les données cadastrales et le serveur professionnel
L’impact de l’incident ne s’est pas limité à l’enquête initiale. Le 18 septembre 2026, le ministère a confirmé que les accès externes au serveur professionnel des données cadastrales avaient été suspendus à la suite du vol de données.
Ce serveur est notamment utilisé par les notaires et les géomètres-experts. Dans son point de situation du 18 septembre sur le serveur cadastral, la DGFiP a indiqué travailler à la mise en place d’une double authentification par SMS afin de renforcer les accès externes.
La fermeture temporaire n’a pas interrompu les formalités immobilières ni le versement des droits de mutation aux départements. Des procédures transitoires ont été mises en place pendant la sécurisation.
Une fuite de données n’est pas automatiquement une fuite sur le dark web
Une confusion fréquente consiste à supposer qu’une donnée volée se retrouve nécessairement sur le dark web. Ce n’est pas le cas.
Une violation de données désigne ici l’accès et l’extraction non autorisés d’informations. Leur publication éventuelle dans un forum criminel, un canal Telegram, un paste site, une marketplace ou un site Tor constituerait une étape distincte à vérifier séparément.
De même, un acteur affirmant posséder un dataset lié à la DGFiP ne suffirait pas à confirmer qu’il s’agit des données issues de cet incident. Les données pourraient être anciennes, recyclées, recomposées ou provenir d’une autre source.
Le guide DarknetSearch sur les fuites de données sur le dark web détaille cette différence entre exposition, diffusion et utilisation secondaire des données.
Quels signaux les équipes de sécurité doivent rechercher
Pour les administrations et les entreprises disposant de comptes partenaires ou tiers, cet incident rappelle que la surveillance ne doit pas se limiter aux vulnérabilités techniques.
Les équipes de sécurité devraient notamment :
- surveiller les connexions inhabituelles sur les comptes à privilèges ou partenaires ;
- comparer les volumes de consultation avec les habitudes normales ;
- limiter les droits au strict nécessaire ;
- appliquer une authentification multifacteur adaptée aux comptes sensibles ;
- révoquer rapidement les sessions ou accès suspects ;
- vérifier les journaux de consultation de données sensibles ;
- rechercher une éventuelle exposition externe d’identifiants professionnels.
La surveillance du dark web peut compléter ces contrôles internes lorsque l’objectif est d’identifier si des informations liées à l’organisation apparaissent ensuite dans des sources externes. Elle ne remplace toutefois ni l’IAM, ni le SIEM, ni les contrôles d’accès, ni l’investigation forensique.
Que doivent faire les personnes potentiellement concernées ?
La DGFiP a annoncé qu’elle contacterait individuellement les particuliers et professionnels concernés par courriel ou courrier. Une actualité de ce type peut aussi être exploitée par des fraudeurs qui imitent l’administration.
Les personnes concernées devraient vérifier les communications via les canaux officiels, éviter de transmettre des identifiants ou des données bancaires en réponse à un message non sollicité et signaler toute activité suspecte.
Un changement de mot de passe n’est pas automatiquement requis uniquement à cause de cette fuite, puisque la DGFiP a déclaré que les mots de passe des usagers n’étaient pas compromis. Toute suspicion indépendante de compromission d’un compte doit en revanche être traitée immédiatement.
Questions fréquentes
Combien de personnes sont concernées par la cyberattaque DGFiP ?
La DGFiP a indiqué que les accès illégitimes avaient permis de consulter ou d’extraire des données concernant 678 000 particuliers et professionnels. Ce chiffre ne signifie pas que 678 000 comptes ont été piratés : les espaces Finances publiques des usagers n’ont pas été signalés comme compromis.
Quelles données ont été volées ?
Les données identifiées comprennent notamment le revenu fiscal de référence, le quotient familial, le taux de prélèvement à la source, certaines informations relatives aux entreprises ainsi que des données cadastrales. Les investigations ont continué afin de préciser la nature et le volume exacts des informations extraites.
Les mots de passe des contribuables ont-ils été compromis ?
Selon la DGFiP, non. Les identifiants et mots de passe des particuliers et professionnels n’ont pas été compromis. L’incident repose sur l’usurpation d’identifiants appartenant à un agent de la DGFiP et à un tiers habilité.
Les données volées sont-elles déjà sur le dark web ?
Aucune publication sur le dark web ne doit être supposée sans preuve. Une extraction de données et leur diffusion dans des environnements criminels sont deux événements distincts. Toute apparition externe devrait être validée avant d’être attribuée à cette cyberattaque.
Renforcer la visibilité sur l’exposition externe
Après une violation de données, les équipes de sécurité doivent comprendre comment l’accès s’est produit et si des identifiants, documents ou informations liées à l’organisation commencent à circuler à l’extérieur. DarknetSearch peut apporter cette couche de visibilité complémentaire sans remplacer les contrôles internes. Pour examiner votre propre exposition, vous pouvez essayer DarknetSearch gratuitement.
Discover how CISOs, SOC teams, and risk leaders use our platform to detect leaks, monitor the dark web, and prevent account takeover.
🚀Explore use cases →