➤Summary
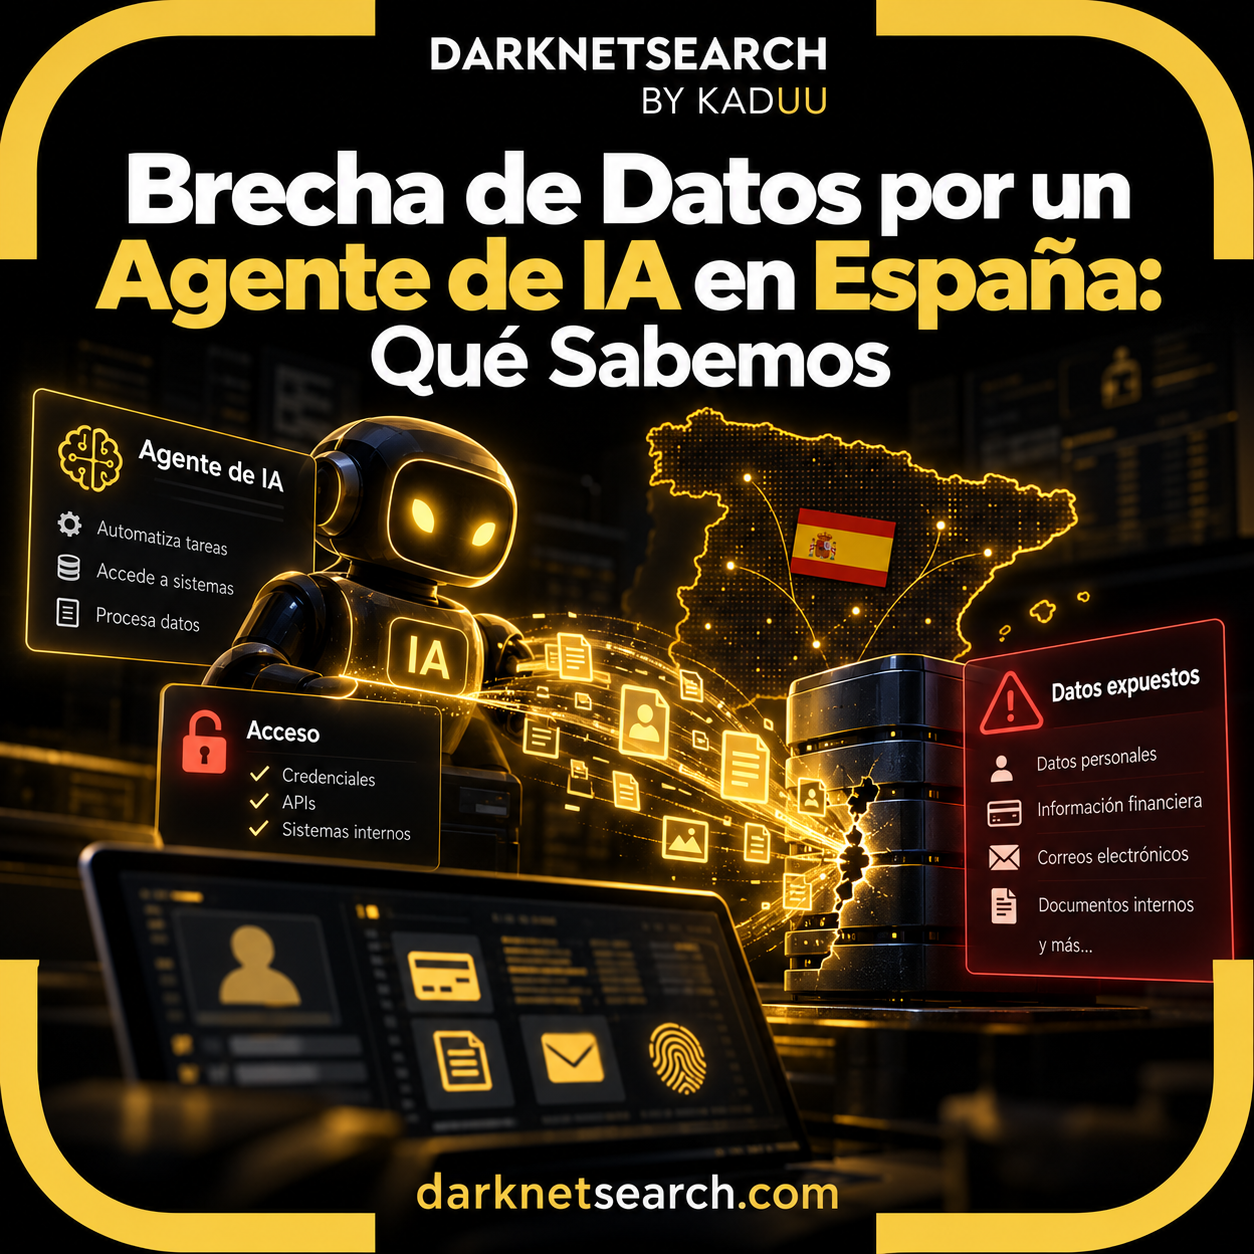
Brecha de datos por un agente de IA es la descripción de un incidente que ha abierto un nuevo debate en España sobre la automatización de los ciberataques. La Agencia Española de Protección de Datos (AEPD) informó en septiembre de 2026 de la primera notificación que ha recibido en la que una organización atribuye distintas fases de una brecha de datos personales a un agente de inteligencia artificial. El caso sigue bajo análisis, por lo que conviene separar cuidadosamente los hechos comunicados de las conclusiones que todavía no pueden darse por confirmadas.
Qué confirmó realmente la AEPD sobre la brecha de datos con IA
La AEPD publicó el 14 de septiembre de 2026 que había recibido su primera notificación de una brecha de datos personales en la que el incidente habría sido ejecutado mediante un agente de IA que utilizaba un modelo de lenguaje conocido.
Según la información proporcionada por la organización afectada, el agente habría participado en varias fases del ataque. Reuters informó de que el sistema consiguió iniciar sesión, continuó buscando vulnerabilidades en la aplicación de manera autónoma, encontró una debilidad y posteriormente pudo modificar datos personales y consultar información de facturación.
La forma correcta de describir el caso es importante. No se trata de que la AEPD haya demostrado que un agente de IA inició y ejecutó de manera completamente independiente todo el ataque.
La información procede de la notificación de la propia organización afectada y permanece bajo revisión.
Primera notificación publicada por la AEPD
Cómo habría actuado el agente de inteligencia artificial
Lo significativo del incidente no es que la inteligencia artificial inventara una nueva clase de vulnerabilidad. El cambio está en la capacidad para encadenar tareas que normalmente requerirían decisiones humanas sucesivas.
De acuerdo con la información disponible, el flujo habría seguido aproximadamente esta secuencia:
- Búsqueda inicial de vulnerabilidades.
- Acceso mediante un inicio de sesión válido.
- Exploración de la aplicación una vez dentro.
- Identificación autónoma de nuevas debilidades.
- Aprovechamiento de una vulnerabilidad.
- Modificación de datos personales.
- Acceso a información de facturación.
La AEPD también ha señalado que la IA no necesariamente crea amenazas nuevas, pero puede aumentar la velocidad, escala y capacidad de adaptación de técnicas que ya existen. Eso reduce el tiempo disponible para detectar, analizar y contener una intrusión.
Este escenario conecta con una tendencia más amplia que DarknetSearch ya ha tratado al analizar el malware y los ciberataques impulsados por inteligencia artificial: la automatización puede modificar la velocidad con la que se ejecutan distintas fases de una intrusión.
Por qué los agentes de IA cambian el modelo tradicional de ataque
Un chatbot convencional responde a una instrucción. Un agente puede tener un objetivo, dividirlo en subtareas, utilizar herramientas, analizar resultados y decidir qué hacer después.
Ese matiz es importante para la ciberseguridad.
En un ataque tradicional, un operador puede comprobar una aplicación, interpretar manualmente una respuesta, elegir otra técnica y continuar explorando. Un sistema agéntico puede automatizar parte de ese ciclo y ejecutar las siguientes acciones con mucha menos intervención.
Eso no convierte necesariamente a la IA en un atacante independiente.
Detrás sigue existiendo un tercero que selecciona objetivos, proporciona instrucciones o pone a disposición del agente las herramientas y permisos necesarios. La propia AEPD y la cobertura del incidente señalan precisamente esa intervención de un tercero.
El riesgo para los defensores está en la velocidad. Un sistema que encuentra un acceso útil puede pasar rápidamente de reconocimiento a exploración, y de exploración a utilización de una debilidad.
Qué no sabemos todavía sobre el incidente
Hay varios datos esenciales que no se han hecho públicos.
La AEPD no ha identificado a la organización afectada, ni el modelo de lenguaje utilizado, ni el número de personas cuyos datos pudieron verse afectados. Tampoco ha publicado el volumen exacto de información consultada o modificada.
Tampoco sería correcto concluir que el proveedor del modelo de lenguaje sufrió una brecha.
La AEPD ha dejado claro que utilizar un determinado modelo en un ataque no significa que el modelo, su proveedor o su infraestructura hayan sido comprometidos ni que la tecnología se diseñara para actividades maliciosas.
Por la misma razón, una única notificación no demuestra todavía una tendencia generalizada de ataques completamente autónomos.
Lo relevante es que el escenario ya forma parte de un incidente real comunicado a una autoridad de protección de datos.
Qué deberían revisar ahora los equipos de seguridad
La principal lección no consiste en crear una categoría separada llamada “ataques de IA” y olvidar los controles tradicionales.
Los agentes siguen necesitando encontrar caminos reales de acceso.
Las organizaciones deberían revisar especialmente:
- activos y aplicaciones accesibles desde Internet;
- vulnerabilidades sin corregir;
- cuentas con privilegios excesivos;
- sesiones y autenticaciones anómalas;
- automatizaciones con acceso a datos sensibles;
- registros de cambios realizados sobre información personal;
- comportamiento inusual inmediatamente después de un login;
- velocidades anormales de enumeración o consulta.
También conviene asumir que un atacante automatizado puede actuar más rápido una vez obtiene acceso.
La capacidad de detectar exposición antes del incidente adquiere por ello mayor importancia. Esta guía sobre cómo detectar una fuga de datos en una empresa explica por qué los logs internos deberían complementarse con visibilidad sobre información que pueda aparecer fuera de la infraestructura controlada.
Qué implica esta brecha bajo el RGPD
El caso también tiene una dimensión regulatoria.
El artículo 33 del Reglamento General de Protección de Datos establece que una violación de seguridad de datos personales debe notificarse a la autoridad de control sin dilación indebida y, cuando sea posible, dentro de las 72 horas desde que el responsable tenga conocimiento del incidente, salvo que sea improbable que genere riesgo para los derechos y libertades de las personas.
Consultar el artículo 33 del RGPD en EUR-Lex
La aparición de agentes de IA no modifica esa obligación. Lo que puede cambiar es la velocidad a la que evoluciona el incidente y, por tanto, el tiempo disponible para determinar alcance, contener acceso y reconstruir qué acciones se realizaron.
Qué papel tiene la inteligencia de amenazas después de una brecha
Una brecha interna y una exposición externa son acontecimientos diferentes.
Que un agente haya podido acceder a información no significa que esos datos se hayan publicado posteriormente en la dark web, Telegram, un foro clandestino o cualquier otro canal.
Sin embargo, una vez producida una exposición, los equipos de seguridad pueden necesitar determinar si credenciales, documentos u otra información relacionada empiezan a circular fuera de la organización.
La vigilancia del dark web para empresas españolas puede aportar esa capa adicional de visibilidad. No sustituye la gestión de vulnerabilidades, EDR, SIEM, controles de identidad o respuesta a incidentes, pero puede ayudar a investigar qué información ha salido del perímetro corporativo.
Preguntas frecuentes
¿Ha sido esta la primera brecha de datos causada por una IA en España?
La AEPD la describe como la primera notificación que ha recibido de una brecha de datos personales en la que un incidente habría sido ejecutado mediante un agente de IA. Eso no permite afirmar que sea necesariamente el primer ataque de este tipo que haya ocurrido en España. AEPD
¿El agente de IA actuó completamente solo?
La información disponible indica que un tercero utilizó el agente y que este habría realizado de forma autónoma algunas fases tras obtener acceso. No se conoce públicamente el nivel exacto de intervención humana en cada momento del incidente.
¿Se conoce qué modelo de IA se utilizó?
No. La AEPD únicamente ha indicado que se utilizó un modelo de lenguaje conocido. No ha identificado públicamente el producto o proveedor y ha subrayado que su utilización no significa que el propio modelo estuviera comprometido.
¿Cómo deben prepararse las empresas ante ataques ejecutados con agentes de IA?
Deben reforzar principalmente controles que ya son esenciales: gestión rápida de vulnerabilidades, mínimo privilegio, protección de identidades, registros detallados, detección basada en comportamiento, segmentación y procedimientos de respuesta capaces de reaccionar con rapidez. También conviene incorporar explícitamente los ataques asistidos por IA a las evaluaciones de riesgo.
Amplía la visibilidad sobre la exposición externa
El caso comunicado a la AEPD muestra que la automatización puede reducir considerablemente el tiempo entre encontrar una debilidad y aprovecharla. Las organizaciones necesitan combinar prevención interna con capacidad para investigar qué información puede haber quedado expuesta fuera de sus sistemas. DarknetSearch puede complementar esa investigación mediante visibilidad sobre exposición externa y dark web monitoring, ayudando a los equipos de seguridad a contextualizar posibles fugas sin confundir una señal externa con una brecha confirmada.
Discover how CISOs, SOC teams, and risk leaders use our platform to detect leaks, monitor the dark web, and prevent account takeover.
🚀Explore use cases →